Noticias
SMS of Death: un mensaje invisible puede dejar tu Android sin llamadas

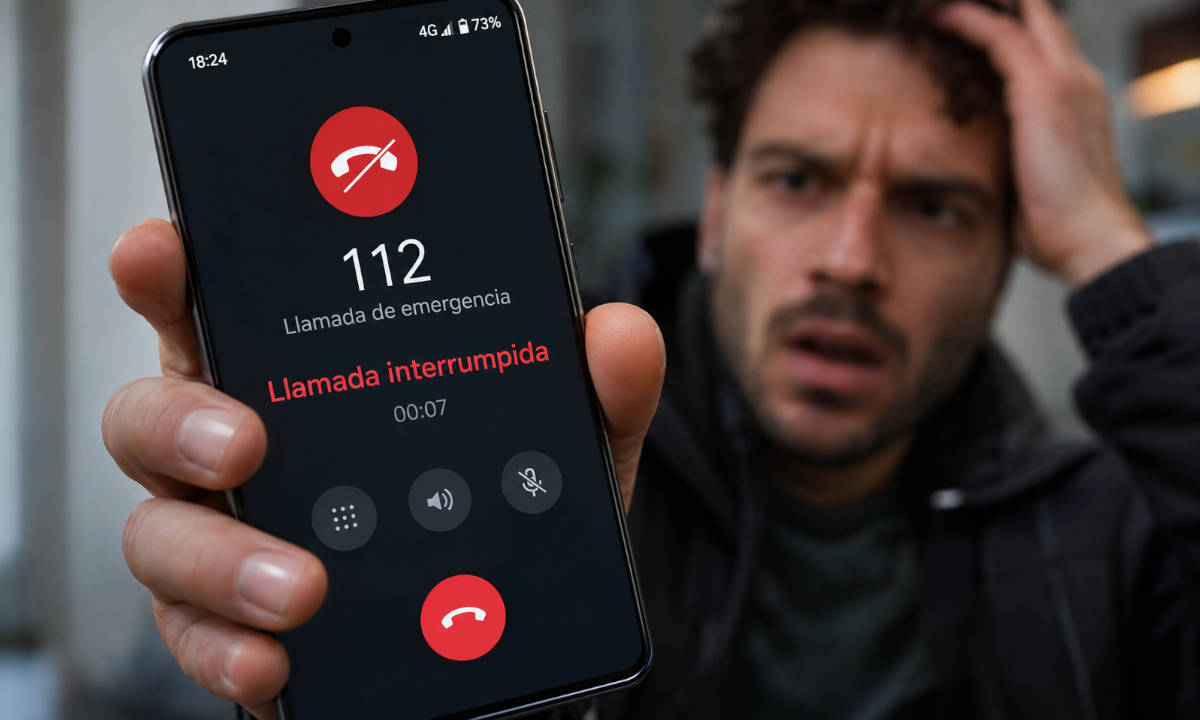
SMS of Death demuestra que los mensajes de texto todavía pueden representar una amenaza para nuestros teléfonos, y no necesariamente por los motivos que estamos acostumbrados a escuchar. Cuando hablamos de SMS peligrosos solemos pensar en enlaces fraudulentos, intentos de suplantación de identidad o mensajes diseñados para engañarnos. Pero también existen riesgos que no dependen de nuestra capacidad para reconocer un fraude, sino de cómo funciona el propio sistema operativo. Y algunos pueden comprometer una de las funciones más importantes de cualquier smartphone: la posibilidad de realizar y recibir llamadas.
Es precisamente lo que ha descubierto Mark Blaszczyk, un investigador de seguridad que ha documentado una vulnerabilidad en Android capaz de interrumpir las comunicaciones telefónicas mediante un SMS especialmente manipulado. El ataque, bautizado como SMS of Death, no necesita que la víctima abra el mensaje, pulse un enlace ni realice ninguna otra acción. Ni siquiera recibe una notificación de su llegada. El contenido se procesa silenciosamente y puede provocar el bloqueo del servicio de telefonía, terminando de inmediato cualquier llamada activa, incluidas las realizadas a números de emergencia. La investigación se hizo pública el 29 de octubre, acompañada de una prueba de concepto que demuestra el funcionamiento del ataque.
La clave está en los mensajes WAP Push, un mecanismo que permite enviar determinados datos e instrucciones a los móviles sin que aparezcan como SMS convencionales. Esta tecnología se ha utilizado durante años para funciones como la recepción de mensajes multimedia o la distribución de información de configuración de los operadores. Android procesa estos mensajes automáticamente, por lo que su contenido llega a componentes internos del sistema sin pasar por la aplicación habitual de mensajería. Es precisamente esa característica la que aprovecha SMS of Death: el atacante no necesita convencer al usuario de que haga nada, porque es el propio teléfono el que intenta interpretar los datos recibidos.
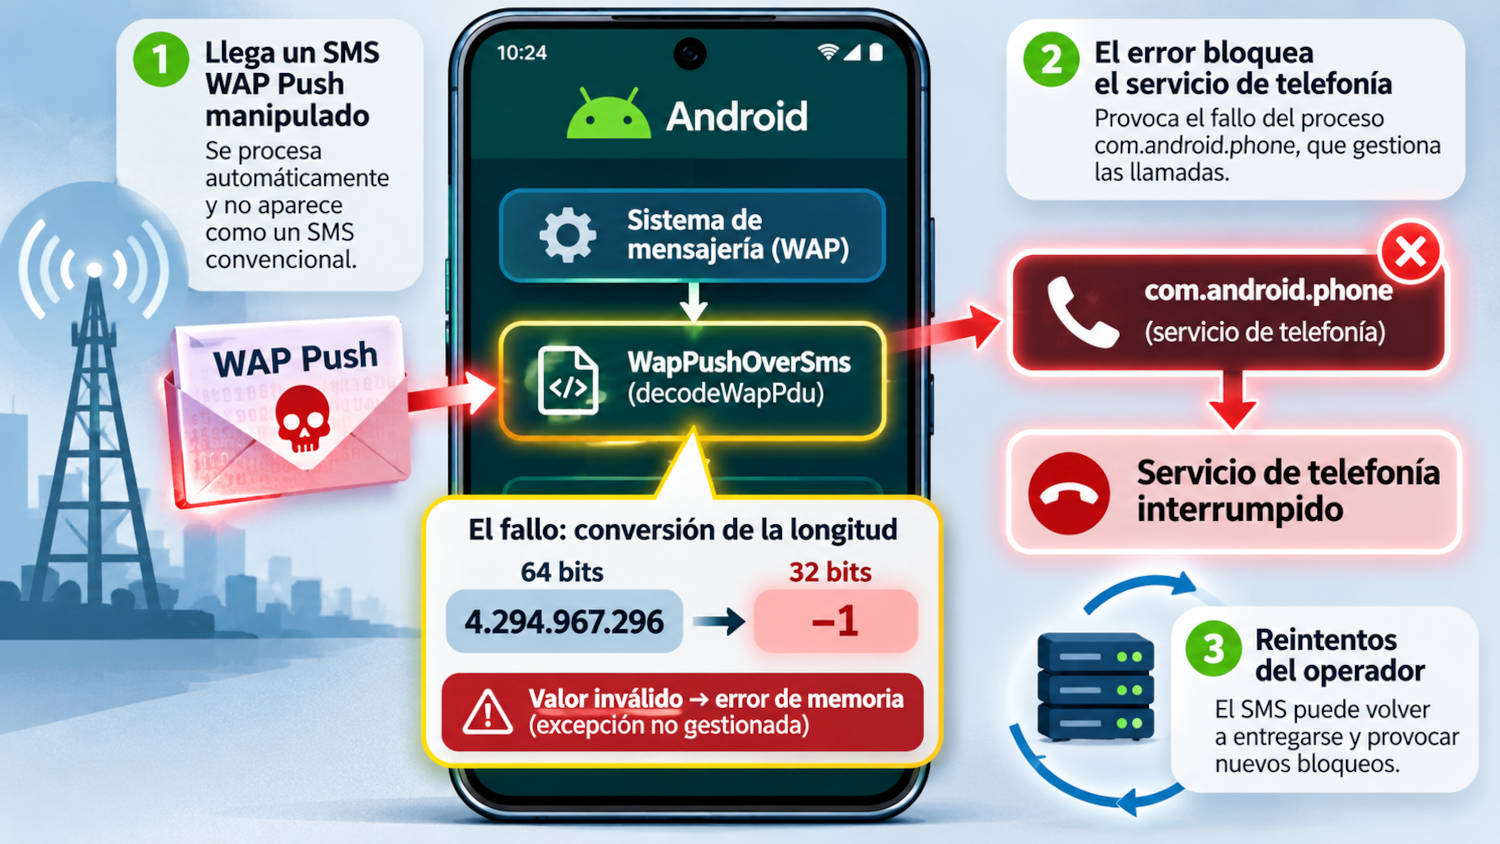
El fallo concreto se encuentra en WapPushOverSms.decodeWapPdu(), una función encargada de interpretar la estructura de esos mensajes. Android lee la longitud de una cabecera como un valor entero de 64 bits, pero después lo convierte a un entero de 32 bits sin comprobar que pueda representarse correctamente. Un mensaje especialmente preparado puede aprovechar esa conversión para transformar una longitud aparentemente válida en un número negativo. Cuando el sistema intenta reservar memoria utilizando ese valor, se produce una excepción que no se gestiona adecuadamente y termina bloqueando com.android.phone, el proceso responsable de funciones esenciales de la telefonía. Es un error de programación relativamente sencillo, pero situado en un componente especialmente sensible.
Las consecuencias son inmediatas. Según las pruebas del investigador, cada mensaje malformado provoca una interrupción del servicio de telefonía de aproximadamente uno o dos segundos, el tiempo que necesita Android para reiniciar el proceso afectado. Puede parecer una incidencia menor, pero resulta suficiente para desconectar una conversación en curso. Y el problema adquiere otra dimensión cuando afecta a una llamada de emergencia, que puede terminar abruptamente sin que el usuario haya hecho nada. Blaszczyk presta especial atención a esta circunstancia por sus implicaciones en Australia, donde la legislación exige que los dispositivos móviles puedan acceder al servicio de emergencias 000. En España, el riesgo equivalente afectaría a las comunicaciones con el 112.
Pero el fallo no siempre termina cuando se recupera la cobertura. Los operadores pueden intentar entregar nuevamente los SMS que no han recibido una confirmación correcta de recepción, y eso significa que el mismo mensaje malicioso puede volver a provocar el bloqueo. El investigador documenta casos en los que un único envío ocasionó interrupciones intermitentes durante una semana, sin necesidad de que el atacante siguiera enviando mensajes. Esta combinación de un error en el procesamiento de Android y los mecanismos habituales de reintento de las redes móviles convierte lo que podría parecer una caída momentánea del servicio en un problema potencialmente persistente.
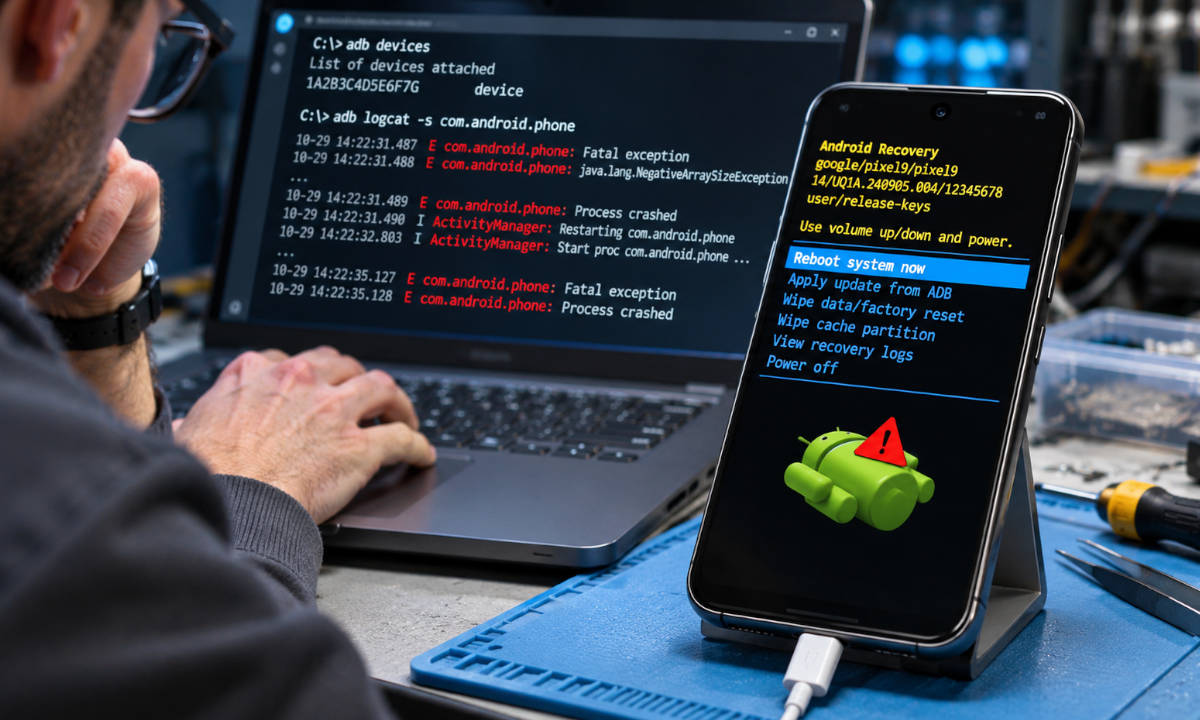
La situación puede agravarse considerablemente cuando llegan varios mensajes manipulados. En las pruebas descritas, el envío de alrededor de veinte SMS podía dejar el dispositivo prácticamente inutilizable durante un periodo prolongado. Además, los mensajes pendientes pueden permanecer almacenados en la cola interna de recepción y volver a procesarse cada vez que Android intenta arrancar. Esto puede desencadenar un ciclo de bloqueos y reinicios que termine llevando el teléfono al modo de recuperación. Un colaborador del proyecto consiguió resolver uno de estos casos eliminando los mensajes problemáticos mediante ADB, las herramientas de depuración de Android, sin necesidad de borrar todos los datos. Sin embargo, se trata de un procedimiento técnico que puede resultar inaccesible para la mayoría de los usuarios.
La vulnerabilidad se ha reproducido en un Google Pixel 9 y en distintos teléfonos Samsung Galaxy, incluidos modelos de la serie A, con resultados consistentes en los dispositivos examinados. El código afectado está presente desde Android 12 y también se ha identificado en versiones posteriores, aunque eso no significa que todos los móviles Android sean actualmente vulnerables. La exposición depende de la versión del sistema y, especialmente, de las correcciones de seguridad instaladas. También conviene delimitar su alcance: estamos ante un ataque de denegación de servicio, diseñado para interrumpir el funcionamiento del teléfono. La investigación no demuestra que permita robar información, acceder a conversaciones o controlar el dispositivo de forma remota. Tampoco existe, por ahora, constancia de campañas de explotación activa contra usuarios.
Uno de los aspectos más llamativos de SMS of Death es la respuesta que recibió su descubridor después de comunicar el problema a Google el 5 de mayo de 2026. Blaszczyk notificó la vulnerabilidad mediante el programa de recompensas de Android, aportó pruebas de su funcionamiento y explicó las posibles consecuencias para las llamadas de emergencia. Sin embargo, tras varias comunicaciones y solicitudes de revisión, Google mantuvo que el fallo no alcanzaba los criterios necesarios para considerarse una vulnerabilidad de seguridad. El investigador insistió en que se trataba de una denegación de servicio remota y persistente, capaz de dejar inutilizado un dispositivo. La respuesta definitiva, recibida el 29 de octubre, volvió a clasificarlo como un problema ajeno al programa de seguridad.
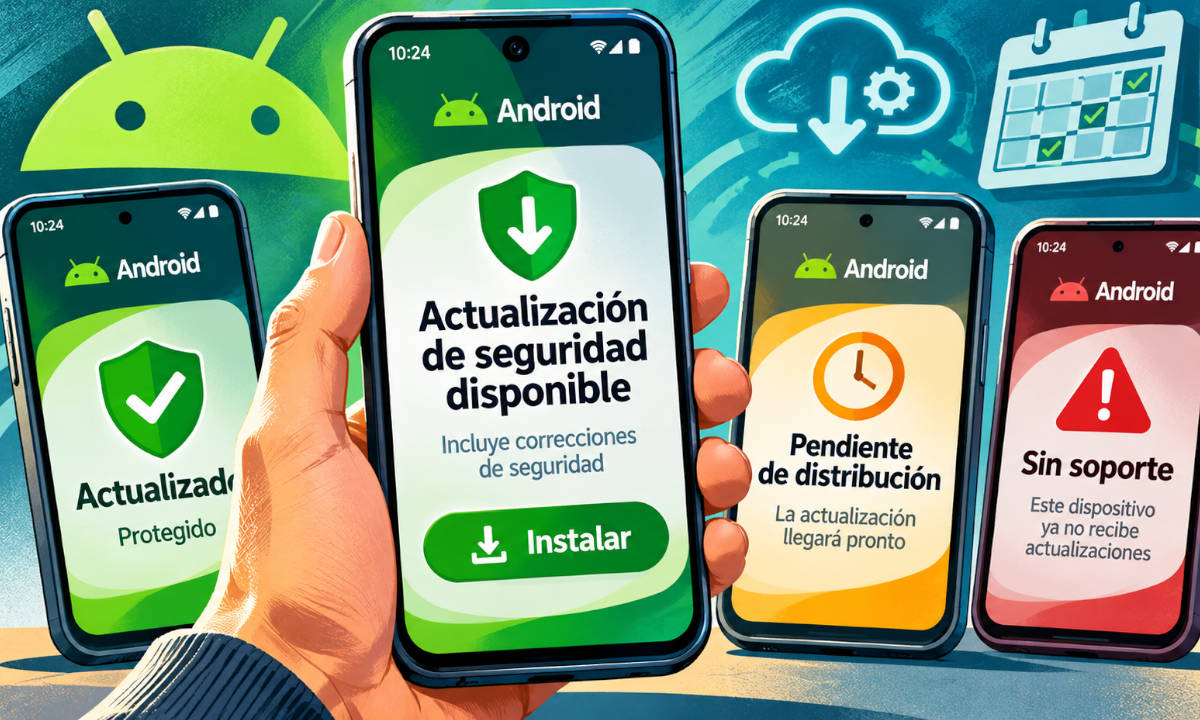
Lo curioso es que Google sí había desarrollado una corrección meses antes de esa respuesta definitiva. El código público de Android recoge un cambio preparado el 15 de junio e incorporado al repositorio el 5 de agosto, cuya descripción identifica expresamente la necesidad de solucionar una denegación de servicio remota. La solución es diferente de la propuesta inicialmente por Blaszczyk: en lugar de limitarse a comprobar la longitud de la cabecera antes de procesarla, amplía la gestión de excepciones y elimina los mensajes problemáticos de la cola de recepción para evitar nuevos bloqueos. Según el investigador, esta corrección se distribuyó con las actualizaciones de octubre de 2026 para Android 14 a 17. Por su parte, GrapheneOS ha señalado que el problema figura entre las correcciones previstas para el boletín de noviembre, aunque ya había recibido cambios relacionados mediante versiones preliminares de seguridad. La disponibilidad efectiva depende, en cualquier caso, de cada fabricante y dispositivo.
Para los usuarios, la principal recomendación es comprobar si el teléfono dispone de actualizaciones de seguridad pendientes e instalarlas cuanto antes. Como ya hemos indicado al abordar otras vulnerabilidades de Android, la publicación de una corrección por parte de Google no garantiza que llegue simultáneamente a todos los móviles, y los modelos que han agotado su soporte pueden quedar especialmente expuestos. En este caso, tampoco sirve desconfiar de los remitentes desconocidos o evitar enlaces sospechosos: el ataque se produce antes de que podamos decidir si queremos leer el mensaje. Si el dispositivo entra en un ciclo de reinicios, conviene buscar asistencia técnica antes de intentar un restablecimiento de fábrica que podría provocar una pérdida innecesaria de datos. SMS of Death recuerda así que la seguridad de un smartphone también depende de componentes que utilizamos constantemente, pero cuyo funcionamiento permanece completamente fuera de nuestra vista.
Más información / Imágenes generadas con IA






Este PC gaming con RTX 5080 es una bestia para jugar en 4K, y ahora tiene un 37 % de descuento

La RAM en tu PC es un desperdicio: no deberíamos tener RAM, según Sam Altman

SMS of Death: un mensaje invisible puede dejar tu Android sin llamadas

PCSPECIALIST Noble Lumin análisis completo

TECNO MEGABOOK T1 15.6, análisis: equilibrio, autonomía y buen rendimiento en un cuerpo metálico

Spotify quiere cobrarte hasta 5 dólares más por sus remixes con IA
Cinco puntos clave para recuperar un PC antiguo

El jailbreak para PS5 avanza y ya permite ejecutar juegos de Windows localmente

Pico11, un Windows 11 completo en un CD-ROM

Windows 11 lleva más de seis meses sin corregir un fallo que impide imprimir

NVIDIA RTX Spark: todo lo que necesitas para jugar, crear y trabajar con tu IA personalizada en local

Microsoft Teams se prepara para detectar deepfakes en las reuniones
Este PC gaming con RTX 5080 es una bestia para jugar en 4K, y ahora tiene un 37 % de descuento
Windows 11 lleva más de seis meses sin corregir un fallo que impide imprimir
Microsoft Teams se prepara para detectar deepfakes en las reuniones

iPhone Duo: aparecen roturas de pantalla tras solo unas horas de uso
El jailbreak para PS5 avanza y ya permite ejecutar juegos de Windows localmente

Altavoces Creative XF1 análisis completo

-
PrácticosHace 4 días
Cinco puntos clave para recuperar un PC antiguo
-
 NoticiasHace 6 días
El jailbreak para PS5 avanza y ya permite ejecutar juegos de Windows localmente
-
 NoticiasHace 5 días
Pico11, un Windows 11 completo en un CD-ROM
-
 NoticiasHace 7 días
Windows 11 lleva más de seis meses sin corregir un fallo que impide imprimir