Noticias
Una protección de seguridad de Windows 11 se vuelve contra el sistema

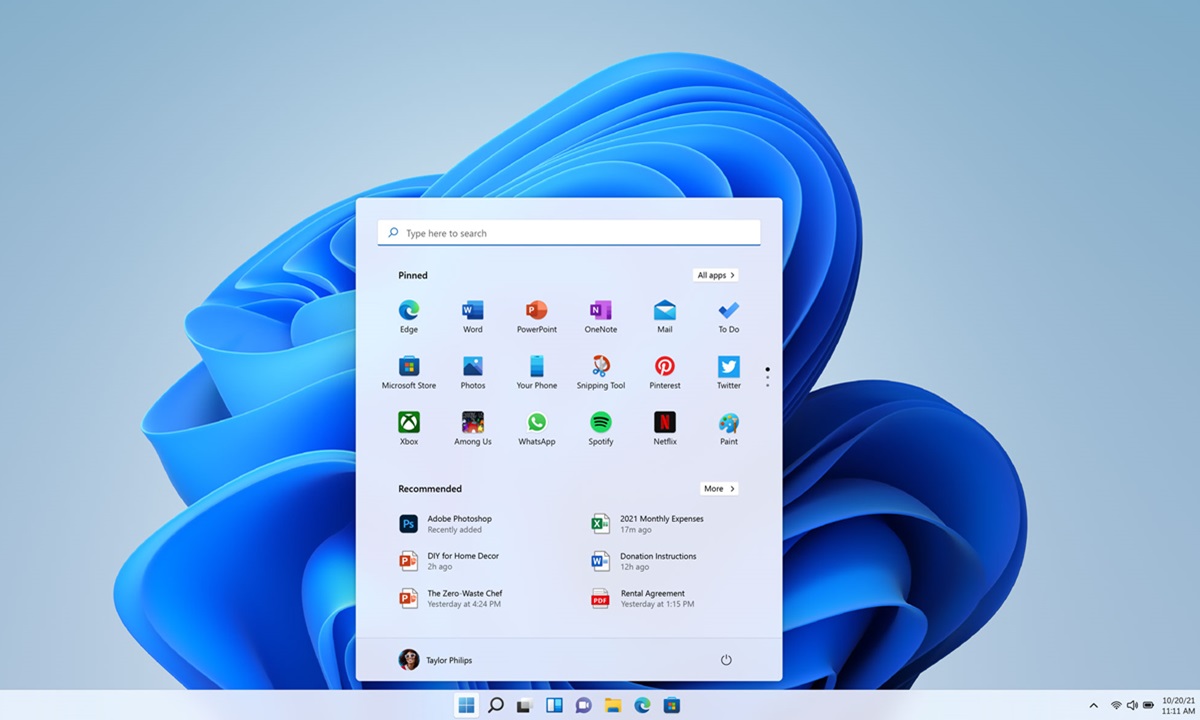
Windows 11 incorpora nuevas defensas para dificultar que un atacante tome el control del equipo, pero algunas pueden acabar generando problemas inesperados. Es lo que sucede con SignDrop, una vulnerabilidad de día cero divulgada por el investigador Abdelhamid Naceri, conocido como Nightmare Eclipse. El fallo permite que alguien que ya puede ejecutar código con permisos de usuario obtenga privilegios SYSTEM, el nivel de acceso más elevado del sistema operativo. La paradoja es que el ataque aprovecha una protección incorporada precisamente para impedir otras intrusiones. El investigador ha publicado una prueba de concepto, por lo que sus hallazgos no se limitan a una hipótesis técnica.
El origen está en Common Log File System (CLFS), un componente de Windows que ya había protagonizado vulnerabilidades de elevación de privilegios, como las que contamos en mayo de 2025. Para reforzarlo, Microsoft introdujo en octubre de aquel año un mecanismo de autenticación de archivos. SignDrop aprovecha cómo se crean determinados archivos cuando un proceso privilegiado, como Microsoft Defender, interviene en la operación. Una herramienta destinada a proteger el equipo puede terminar facilitando el acceso a SYSTEM. Naceri asegura haber probado el fallo en Windows 11 26H2 y versiones experimentales, y estima que podría afectar al 80 % de las instalaciones de Windows. Es una previsión suya, no una cifra verificada: otros investigadores han reproducido el ataque, pero señalan que requiere configuraciones concretas y no funciona en todos los equipos.
Por ahora no se ha publicado un parche específico ni se conocen ataques reales que estén aprovechando SignDrop. Además, no permite entrar en un ordenador desde Internet por sí solo: el agresor necesita haber conseguido previamente ejecutar código local con permisos limitados. La situación recuerda a otra incidencia reciente en la que una actualización de Windows 11 dejó inutilizable una función de seguridad, aunque aquí hablamos de una vulnerabilidad distinta. Desactivar la protección de CLFS tampoco es recomendable, porque volvería a dejar expuesto el sistema a fallos anteriores. La medida prudente es mantener Windows actualizado y esperar a que Microsoft publique una corrección, sin confundir el alcance potencial del fallo con una infección generalizada.







Una protección de seguridad de Windows 11 se vuelve contra el sistema

¡Cuidado! Los chatbots pueden llevarte a tiendas falsas

El iPhone Duo aguanta 450.000 plegados, pero su bisagra empieza a acusarlo

GTA VI frente a GTA V, y frente a la vida real: ¿puedes distinguirlo?

Windows 12 y la crisis de la RAM: así afectará al nuevo sistema operativo de Microsoft

Siren Halo: el arma secreta de AMD con CPU Zen 6, GPU RDNA 5 y GDDR7 que dice adiós a la RAM

Rescuezilla, la ‘navaja suiza’ para clonación de sistemas

Cómo limpiar a fondo un smartphone antes de venderlo o regalarlo

Diez errores frecuentes al montar un PC que debes evitar

Black Friday en PcComponentes: las mejores ofertas actualizadas a diario

Windows 11 27H2 será la mayor actualización desde el lanzamiento (Windows 12 tendrá que esperar)

Volkswagen T-Roc 2026, remedio
Una protección de seguridad de Windows 11 se vuelve contra el sistema
Cómo limpiar a fondo un smartphone antes de venderlo o regalarlo
Windows 11 27H2 será la mayor actualización desde el lanzamiento (Windows 12 tendrá que esperar)

iOS esconde una lista de miles de frases que su teclado se niega a sugerir

PlayStation 6: un exjefe de Sony prefiere una PS5 de 300 dólares a una consola de 1.200

Garmin quiere que Waze avise a los conductores de la presencia de ciclistas

-
 PrácticosHace 4 días
Rescuezilla, la ‘navaja suiza’ para clonación de sistemas
-
 PrácticosHace 6 días
Cómo limpiar a fondo un smartphone antes de venderlo o regalarlo
-
 GuíasHace 1 día
Diez errores frecuentes al montar un PC que debes evitar
-
 A FondoHace 4 días
Black Friday en PcComponentes: las mejores ofertas actualizadas a diario